Die it-sa 2026 in Nürnberg verzeichnete mit 1.005 Ausstellern und über 33.000 Fachbesuchern aus mehr als 70 Ländern ein deutliches Wachstum. Im Fokus standen aktuelle Cyberbedrohungen, innovative Sicherheitslösungen und der internationale Fachaustausch. Mit der geplanten it-sa CONFERENCE und einer zusätzlichen Messehalle soll das Format 2027 weiter ausgebaut werden.
Die Cybersicherheits-Branche setzt offensichtlich weiter stark auf das „it-sa“-Format als Fachmesse in Nürnberg: 1.005 Aussteller, mehr als 33.000 Fachbesucher aus über 70 Ländern und ein Besucherzuwachs von rund 20 Prozent gegenüber dem Vorjahr, 2025, wurden zum Abschluss gemeldet.
Laut NürnbergMesse verzeichnet diese Veranstaltung „eine außerordentlich starke Entwicklung“: So hätten volle Hallen, intensive Fachgespräche und ein hohes an internationalem Interesse die drei Messetage in Nürnberg, vom 27. bis 29. Oktober 2026, geprägt. Künftig soll indes die Marke „it-sa“ noch durch das Format der „it-sa CONFERENCE“ an Wirkungsmächtigkeit gewinnen. Neben dieser qualitativen Erweiterung des Portfolios wird auch eine quantitative im Ausstellungsbereich erwartet: Vom 5. bis 7. Oktober 2027 soll noch die Halle 10 zusätzlich zu Nr. 6, 7, 7A, 8 und 9 bespielt werden.
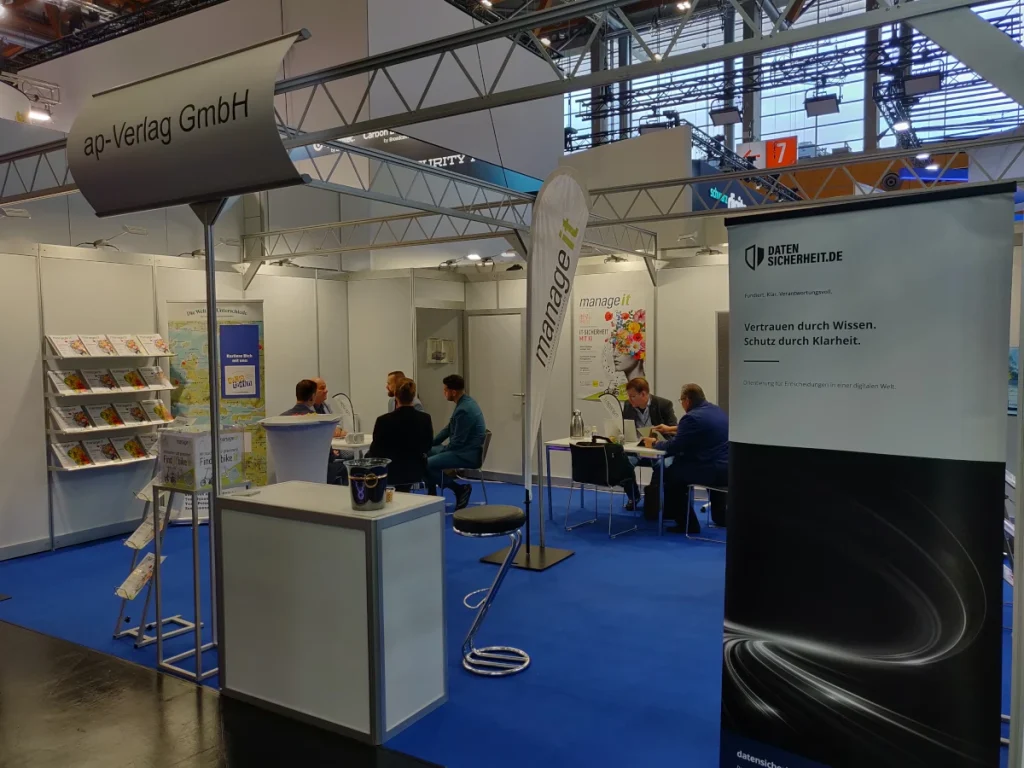
Die Herausgeber von DATENSICHERHEIT.DE, Carsten J. Pinnow und Dirk C. Pinnow, begleiten seit 2010 die „it-sa“ als Medienberichterstatter sowie Aussteller bzw. nun bereits zum vierten Mal als Mitaussteller – in Kooperation mit dem Print- und Onlinemagazin „manage it“ vom ap-verlag und dem German Mittelstand. Sie mahnen – wie bereits in den Vorjahren –, die quantitative, aber auch qualitative Fortentwicklung der „it-sa“weiterhin ausgewogen und mit Bedacht fortzuentwickeln. In diesem Zusammenhang wünschen sie zur Etablierung der „it-sa CONFERENCE“ ab 2027 viel Erfolg.
Hoher Bedarf an Austausch, Orientierung und praxisnahen Lösungen
Gut drei Tage lang stand Nürnberg wieder im Fokus der internationalen Cyber-Security-Branche: Anbieter, Anwender, Behörden, Wissenschaft und Politik nutzten die „it-sa 2026“, um sich über aktuelle Bedrohungslagen, neue Technologien und wirksame Strategien für mehr Cybersicherheit auszutauschen. Sie machte abermals deutlich, wie hoch der Bedarf an Austausch, Orientierung und praxisnahen Lösungen angesichts einer zunehmend dynamischen Bedrohungslage ist.
„Die diesjährige ,it-sa’ hat eindrucksvoll gezeigt, welche Dynamik der Cyber-Security-Markt derzeit entwickelt. Das starke Wachstum bei den Besucherzahlen, die hohe Internationalität und die erstmals mehr als 1.000 Aussteller sind ein klares Signal für die Relevanz der Veranstaltung“, kommentiert Thimo Holst, „Head of Brand Strategy“ der „it-sa“.
Besonders erfreulich sei die Qualität der Gespräche auf den Ständen und in den Foren gewesen. Die Hallen waren laut Holst durchgehend sehr gut besucht, und überall sei zu sehen gewesen, wie intensiv sich Anbieter und Anwender über konkrete Herausforderungen und Lösungsansätze austauschten.
Cyber-Security in gemeinsamer strategischer Verantwortung von Wirtschaft, Staat und Gesellschaft
Holst betont: „Cyber-Security ist heute ein strategisches Thema für Wirtschaft, Staat und Gesellschaft gleichermaßen!“ Die „it-sa“ bringe die relevanten Akteure zusammen und schaffe den Rahmen für diesen Austausch.
Die hohe Aktualität vieler Diskussionen habe sich nicht zuletzt an den kritischen PHP-Schwachstellen gezeigt, welche in den vergangenen Wochen weltweit Aufmerksamkeit auf sich gezogen und den Handlungsdruck im Bereich Cybersicherheit erneut verdeutlicht hätten.
Mit sechs offenen Foren und dem begleitenden „Congress@it-sa“ habe die Veranstaltung zahlreiche Möglichkeiten geboten, sich über aktuelle Entwicklungen, strategische Fragestellungen und konkrete Lösungsansätze auszutauschen: Fachvorträge, „Best Practices“ und Diskussionsformate sollten den Besuchern praxisnahe Einblicke in aktuelle Herausforderungen und zukünftige Entwicklungen der Cybersicherheit bieten.
Entscheidungswege, Verantwortlichkeiten und Handlungsoptionen bereits vor Cybersicherheitsvorfällen zu definieren
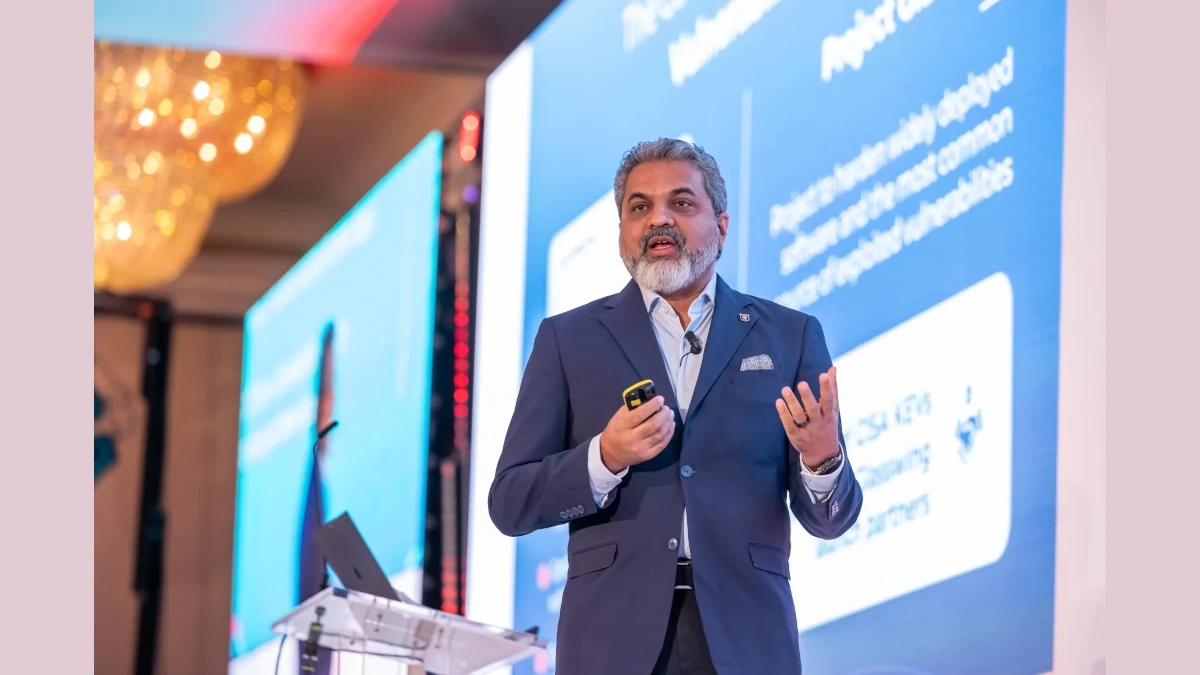
Einen besonderen inhaltlichen Akzent sollte am Abschlusstag auch wieder die „Special Keynote“ setzen: Unter dem Titel „Cyber Incident Simulation“, moderiert von Prof. Dr. Marco Gercke demonstrierte dieser anhand eines simulierten Cyberangriffs auf ein fiktives, mittelständisches Unternehmen, welche Auswirkungen Sicherheitsvorfälle auf Organisationen haben können und welche Bedeutung einer effektiven Krisenkommunikation sowie klaren Entscheidungsprozessen im Ernstfall zukommt.
Das Publikum schlüpfte dabei in die Rolle der Vorstandsebene dieser fiktiven Firma und musste in Echtzeit Entscheidungen treffen. Per Handzeichen stimmten die Teilnehmer unter anderem darüber ab, wie kritisch einzelne Vorfälle einzustufen sind oder ob Lösegeldforderungen der Angreifer im Szenario bezahlt werden sollten.
Die teils unterschiedlichen Abstimmungsergebnisse zeigten anschaulich, was auch in realen Angriffssituationen häufig zu beobachten ist: Konsens wird nicht unmittelbar erreicht. Umso wichtiger sei es, Entscheidungswege, Verantwortlichkeiten und Handlungsoptionen bereits vor einem Sicherheitsvorfall klar zu definieren, gab Gercke zu bedenken.
Sicherheitstests eingebetteter Systeme: „ATHENE Startup Award“ für innovative Lösung von Fuzzware
Als weiterer Höhepunkt des Messeprogramms galt wiederum die Verleihung des Startup-Preises: Die Auszeichnung „ATHENE Startup Award UP26@it-sa“ für das beste Cyber-Security-Startup der sogenannten DACH-Region ging an Fuzzware aus Bochum. Das Unternehmen gewann den Live-Pitch-Wettbewerb vor Fachpublikum und Jury und sicherte sich damit den ersten Platz sowie ein Preisgeld von 7.500 Euro – gestiftet von der Deutschen Telekom Security GmbH.
Fuzzware habe mit einer innovativen Lösung für Sicherheitstests eingebetteter Systeme überzeugt: Diese Technologie ermögliche das „Fuzzing“ vollständiger Firmware-Systeme ohne physische Hardware und basiere auf einer tiefgehenden Analyse des Binärcodes. Damit leiste dieses Startup einen Beitrag zur frühzeitigen Identifikation von Schwachstellen in Embedded-Software.
Den zweiten Platz belegte Complioty aus München mit einer Plattform für die Einhaltung des „Cyber Resilience Act“ (CRA) im Maschinenbau. Auf Rang 3 folgte RedCastle aus Heubach mit einem KI-gestützten „Security Operations Center“ (SOC) für mittelständische Unternehmen.
Zentrale Erkenntnisse der DS-Redaktion
- Intensive Gespräche auf der „it-sa 2026“ machten deutlich, dass die Cybersicherheit, aber im Kontext der rasanten KI-Entwicklung auch explizit die Datensicherheit heute stärker als Herausforderungen verstanden werden.
- Damit einhergehend werden offenbar auch eher Budgets zur Stärkung der Datensicherheit bzw. Cybersicherheit zur Verfügung gestellt.
- Die Fülle der Fachbesucher in den Hallen – vom Start weg bis weit in den Abschlusstag hinein – lassen erahnen, dass ein Bewusstseinswandel erfolgt.
- Quantitatives Wachstum allein wird indes nicht nachhaltig sein – daher ist die qualitative Fortentwicklung der „it-sa“ mit einer eigenen messebegleitenden Konferenz ab 2027 folgerichtig.
- Da Cybersicherheit mehr als ein rein technisches Problem, sondern eben ein strategisches Thema für Wirtschaft, Staat und Gesellschaft gleichermaßen ist, bleibt zu hoffen, dass sie „it-sa“ künftig mit ihren drei Portfolio-Säulen auch weiterhin alle relevanten Akteure zusammenbringen und ein Forum für den Austausch bieten kann.
Fazit der DS-Redaktion
So begrüßenswert der Bewusstseinswandel im Umfeld der Cyber- bzw. Datensicherheit auch ist, sollte man nicht allein auf quantitative Zuwächse setzen, sondern gezielt ein Austarieren mit qualitativen Aspekten anstreben. Der Vertrieb von IT-Sicherheitsprodukten per se schafft noch keine Sicherheitskultur im KI-Zeitalter. Gefragt sind ganzheitliche, strategische Lösungsansätze! Die in Nürnberg nun vorgestellten Portfolio-Erweiterungen sind in diesem Zusammenhang sehr zu begrüßen – und der NürnbergMesse ist im Dienste der gemeinsamen Sache sehr zu wünschen, damit nachhaltig erfolgreich zu sein. Im Interesse der Digitalen Souveränität Europas gilt es, die „it-sa“ weiterzuentwickeln und auch in den kommenden Jahren als feste, relevante, gar wegweisende Größe im globalen Messe-und-Kongress-Wesen zu positionieren. Es gab aber auch einige kritische Anmerkungen – so u.a. zur schieren Größe des Ausstellungsbereichs, zu den Kosten für Aussteller oder auch zur Ablauf-ORGA beim Auf- und Abbau der Messestände –, weshalb man der NürnbergMesse dringend empfehlen möchte, derartige, natürlich sachlich begründete, Anmerkungen konstruktiv aufzunehmen und in die weiteren Planungen einfließen zu lassen.
Weitere Informationen
DATENSICHERHEIT.DE, 29.10.2026
it-sa: Neues Konferenz-Format zur Cybersicherheit ergänzt Marke um dritte Säule ab 2027
DATENSICHERHEIT.DE, 26.10.2026
it-sa: Europas führende Fachmesse für IT-Sicherheit startet am 27. Oktober 2026
DATENSICHERHEIT.DE, 24.10.2026
php2shell: Informationen zu PHP-Lücken vor Patch-Veröffentlichung offengelegt
DATENSICHERHEIT.DE, 13.10.2025
Dirk Pinnow: Mein Fazit zur „it-sa“ 2025 – Weiterentwicklung mit Augenmaß angeraten