Das Fraunhofer FOKUS erweitert sein immersives „SIRIOS Lab“ in Berlin um ein Cybersecurity-Szenario. In einer realitätsnahen Testumgebung können Unternehmen und Verwaltungen Cyberangriffe, ihre Folgen für Geschäftsprozesse und Kommunikation sowie die Bewältigung von IT-Sicherheitsvorfällen praktisch erleben und ihre Cyberresilienz stärken.
Um IT-Sicherheitsvorfälle besser verstehen und realitätsnah in einer Testumgebung erleben zu können, hat Fraunhofer FOKUS sein immersives „SIRIOS Lab“ in Berlin um einen weiteren Anwendungsfall erweitert.
Ein neues Cybersecurity-Szenario soll demnach nachvollziehbar machen, wie Cyberangriffe entstehen, welche Auswirkungen sie auf den Arbeitsalltag haben und welche Entscheidungen im Ernstfall getroffen werden müssen. Unternehmen und Verwaltungen sollen damit dabei unterstützt werden, technische und organisatorische Schwachstellen zu erkennen und sich gezielter auf IT-Sicherheitsvorfälle vorzubereiten.
Alltägliche Cybergefahren im „Gruselkabinett“: Ransomware, Datendiebstahl und Kompromittierung
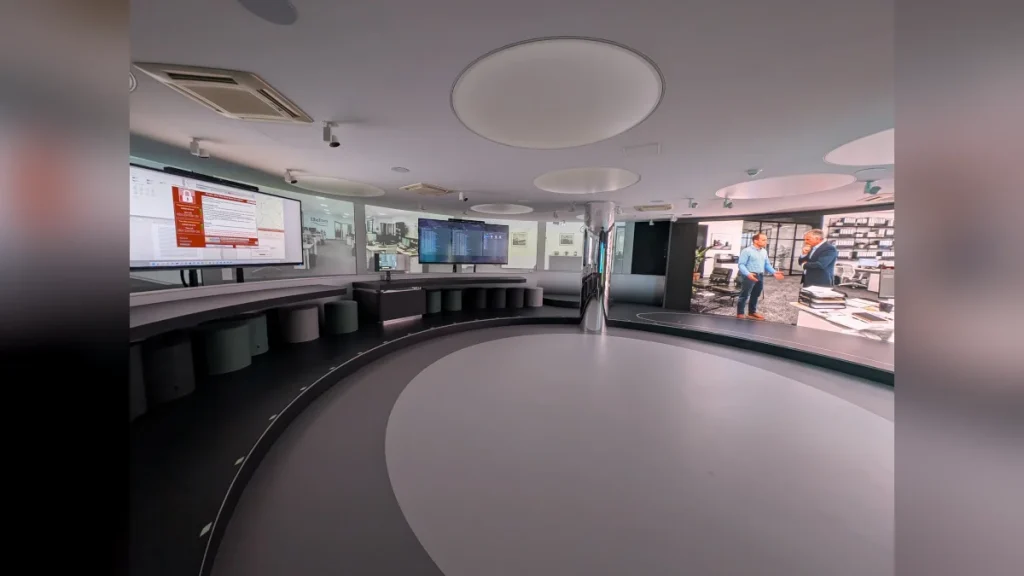
Wer also im siebten Stock von Fraunhofer FOKUS in Berlin das Sicherheitslabor betritt, taucht quasi in ein virtuelles „Gruselkabinett“ aus Ransomware-Angriffen, Datendiebstahl und kompromittierten Benutzerkonten ein.
Das „SIRIOS Lab“ des Fraunhofer-Instituts für Offene Kommunikationssysteme (FOKUS) soll am Beispiel eines fiktiven Unternehmens zeigen, wie sich ein IT-Sicherheitsnotfall schrittweise entwickelt, welche Schwachstellen dafür ausgenutzt werden und welche Entscheidungen die Mitarbeiter im Krisenfall treffen müssen.
Cyberangriffe beginnen häufig unauffällig – die Folgen können von Systemausfällen und Betriebsunterbrechungen bis zum Abfluss vertraulicher Daten sowie erheblichen rechtlichen und finanziellen Schäden reichen. Im „SIRIOS Lab“ lasse sich der Verlauf eines Cyberangriffs aus unterschiedlichen Perspektiven verfolgen.
Auswirkungen auf Geschäftsprozesse und Kommunikation sowie Wiederherstellung der Handlungsfähigkeit im Fokus
Die Teilnehmer könnten sowohl die Perspektive der Angreifer als auch die Situation der betroffenen Mitarbeiter erleben. Dabei lernten sie technische Zusammenhänge kennen – von „Spear-Phishing“ und „Social Engineering“ bis hin zur schrittweisen Kompromittierung von IT-Systemen.
Im Mittelpunkt stünden jedoch nicht allein die Angriffstechniken, sondern vor allem deren Auswirkungen auf Geschäftsprozesse und die Kommunikation sowie die Wiederherstellung der Handlungsfähigkeit.
Das Szenario schaffe damit eine gemeinsame Grundlage, um Forschungsfragen zu untersuchen, Sicherheitskonzepte weiterzuentwickeln und Abläufe für den Ernstfall praktisch zu erproben.
Vor die Lage kommen: Angriffe frühzeitig verstehen
„Der Transfer wissenschaftlicher Erkenntnissen in die konkrete Unternehmenspraxis ist ein zentraler Teil des Fraunhofer-Auftrags“, erläutert Sebastian Breu, Experte für Cybersecurity, Informationssicherheit und Datenschutz am Fraunhofer FOKUS.
Indem sie den Unternehmensalltag in den Mittelpunkt stellten und zugleich transparent machten, wie Angreifer, technische Schwachstellen und organisatorische Abläufe zusammenwirken, könnten sich die Teilnehmer unmittelbar in eine Notfallsituation hineinversetzen. „Sie verstehen, wie es zu einem Cyberangriff kommt und an welchen Stellen sie ihre Widerstandsfähigkeit erhöhen können“, so Breu.
Als wissenschaftlicher Gruppenleiter bei Fraunhofer FOKUS und Lehrbeauftragter an der Hochschule für Technik und Wissenschaft (HTW) Berlin begleitet er Unternehmen dabei, ihre Informationssicherheit wissenschaftlich fundiert weiterzuentwickeln. Dabei arbeitet er mit Kollegen aus unterschiedlichen Bereichen der Cybersecurity und IT-Sicherheit am Fraunhofer FOKUS zusammen. Die Kompetenzen reichten von anwendungsnahen Sicherheitskonzepten über sicheres Datenmanagement und das Testen und Zertifizieren von IT-Systemen bis zur Quantenkommunikation.
Transformation des reinen Regelwissens in konkretes Handeln
Das Cybersecurity-Szenario soll sich insbesondere an Verantwortliche für IT- und Informationssicherheit, „Business Continuity“ und Krisenmanagement sowie an Führungskräfte aus Wirtschaft und öffentlicher Verwaltung richten. In Workshops, Schulungen und Planspielen könnten sie wissenschaftsbasierte Maßnahmen zur Cyberresilienz praxisnah erproben.
„In einem Workshop habe ich die Teilnehmenden zunächst nach den geltenden Regeln und Bestimmungen gefragt. Alle kannten sie. Meine nächste Frage war deshalb: ,Wenn alle die Regeln kennen, warum funktioniert es im Ernstfall trotzdem nicht?‘ Schnell wurde deutlich: Kommunikation und Organisation sind entscheidend. Genau deshalb müssen wir Vorfälle nicht nur theoretisch durchdenken, sondern wir müssen sie gemeinsam durchspielen und üben!“, gibt Breu abschließend zu bedenken.
Das „SIRIOS Lab“ wurde laut Fraunhofer FOKUS im März 2026 mit einem Extremwetterszenario für das Katastrophenmanagement eröffnet und wird seitdem schrittweise um weitere Anwendungsfelder ergänzt. Das „SIRIOS Lab“ sei aus dem Fraunhofer-Zentrum für die Sicherheit Soziotechnischer Systeme (SIRIOS) hervorgegangen, einem von 2020 bis Ende 2024 durch den Bund und das Land Berlin geförderten Zusammenschluss mehrerer Fraunhofer-Institute im Bereich der Sicherheitsforschung.
Zentrale Erkenntnisse der DS-Redaktion
- Ein simuliertes Cybersecurity-Szenario ermöglicht im „SIRIOS Lab“ in einer Testumgebung zu lernen, wie Cyberangriffe ausgeführt werden und welche Auswirkungen diese dann auf den Arbeitsalltag können.
- Unternehmen und Verwaltungen sollen so ermächtigt werden, im Ernstfall die richtigen Entscheidungen zu treffen.
- Insbesondere geht es um das Erkennen technischer und organisatorischer Schwachstellen, um sich gezielter auf IT-Sicherheitsvorfälle vorzubereiten – bevor der Ernstfall eintritt.
- Mittels Workshops, Schulungen und Planspielen können Teilnehmer dort wissenschaftsbasierte Maßnahmen zur Cyberresilienz praxisnah erproben.
- Mehr noch als Technik stehen dabei Aspekte der Kommunikation und Organisation im Vordergrund.
Fazit der DS-Redaktion
In der analogen Betriebswelt haben sich über Jahrzehnte aus gutem Grund Trainingsmaßnahmen zur Unfallverhütung und sicheren Handhabung technischer Systeme entwickelt. Im Digitalen Zeitalter mit seiner hochdynamischen Entwicklung, zudem aber mit Wechselwirkungen mit der physischen Welt, hinken Schulungen und Simulationen zum Umgang mit den Gefahren noch hinterher. Es gilt indes „vor die Lage“ zu kommen – also vor dem Eintritt des Ernstfalls in Fragen der Prävention, der Notfall- und Wiederanlaufplanung unterwiesen zu werden. Dabei geht es weniger um rein technische Fragen, sondern vielmehr um Organisatorisches, Kulturelles und um zielführende eindeutige Kommunikation.
Weitere Informationen
DATENSICHERHEIT.DE, 10.03.2026
ALL#HANDS: Neues Forschungsprojekt an der TUD soll für mehr Sicherheit im Internet sorgen
DATENSICHERHEIT.DE, 05.02.2026
Red Team Malware à la carte: Allpacka zur Simulation höchst befähigter Hacker-Angriffe
DATENSICHERHEIT.DE, 31.10.2025
Meilenstein für KnowBe4 Student Edition: Eine Million junge Menschen absolvierten Cybersicherheitstrainings