Die Cyberangriffe auf Kühlanlagen deutscher und europäischer Supermärkte verdeutlichen die Risiken unzureichend gesicherter Fernwartungszugänge. Der eco fordert Unternehmen auf, externe Dienstleister stärker in ihre Sicherheitsstrategie einzubeziehen, Manipulationen frühzeitig zu erkennen und die Betriebsfähigkeit kritischer OT-Systeme durch gezielte Resilienzmaßnahmen abzusichern.
Die jüngsten Cyberangriffe auch auf Kühlanlagen deutscher und europäischer Supermärkte zeigen ganz offensichtlich auf, wie schnell unzureichend gesicherte Fernzugänge zu erheblichen wirtschaftlichen Schäden führen können. Der eco – Verband der Internetwirtschaft e.V. warnt deshalb in seiner aktuellen Stellungnahme vor den Risiken externer Fernwartung und fordert Unternehmen auf, ihre vernetzte Betriebstechnik (OT) widerstandsfähiger gegen Cyberangriffe zu machen. Hierzu werden drei besonders wichtige Maßnahmen adressiert und erörtert, welche Rolle der „Cyber Resilience Act“ (CRA) in diesem Zusammenhang spielt.
Hohes Schadenspotenzial durch unzureichend gesicherte OT-Fernzugänge
Die aktuellen Fälle zeigten, welche wirtschaftlichen Schäden durch unzureichend gesicherte Fernzugänge zu vernetzter Betriebstechnik entstehen könnten.
In Deutschland mussten demnach mehrere betroffene Märkte große Mengen Lebensmittel entsorgen, nachdem Unbekannte die Temperatursteuerung manipuliert hatten.
In mindestens einem Fall sei wohl der Cyberangriff über einen externen Wartungsdienstleister erfolgt. Der eco nimmt nun diese Vorfälle zum Anlass, Unternehmen zu einer konsequenten Überprüfung ihrer Fernwartungszugänge und OT-Sicherheitsmaßnahmen aufzufordern.
Betriebsabläufe auch im Ernstfall aufrechterhalten können
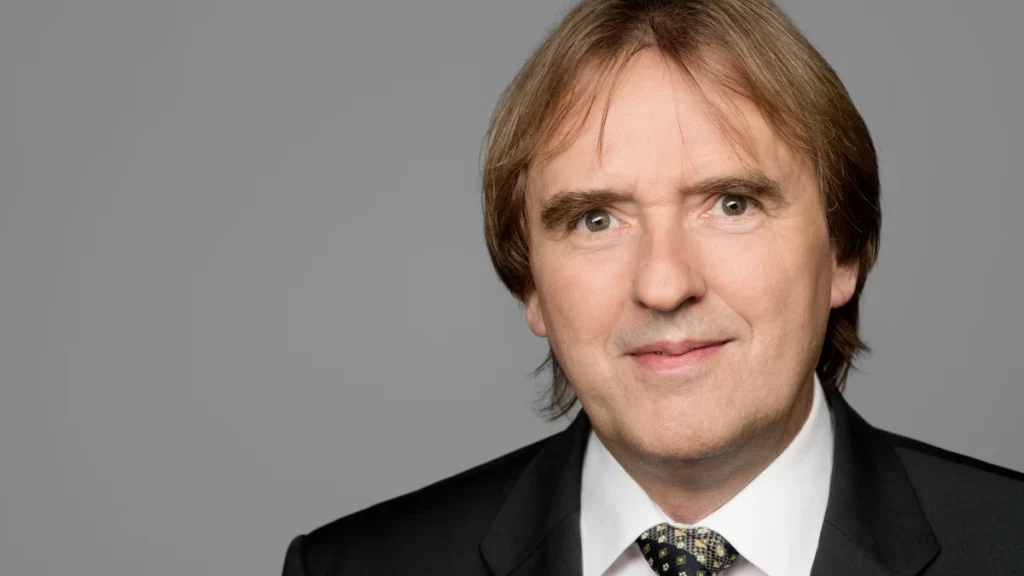
Prof. Dr. Norbert Pohlmann, eco-Vorstand „IT-Sicherheit“, kommentiert: „Die aktuellen Angriffe zeigen, dass Unternehmen Cybersicherheit nicht allein daran messen dürfen, ob sie unbefugte Zugriffe verhindern können. Entscheidend ist, dass sie die Angriffsfläche reduzieren, Manipulationen frühzeitig erkennen, Schäden begrenzen und ihre Betriebsabläufe auch im Ernstfall aufrechterhalten können.“
Er unterstreicht: „Dafür müssen sie die Sicherheit ihrer gesamten digitalen Infrastruktur einschließlich externer Dienstleister im Blick haben! Cyberresilienz muss künftig von Anfang an mitgedacht werden – bei der Entwicklung, Beschaffung und im laufenden Betrieb vernetzter Technik.“ Damit Unternehmen auch nach Angriffen auf vernetzte Anlagen noch handlungsfähig bleiben, empfiehlt der eco folgende drei Maßnahmen:
- Fernwartungszugänge konsequent absichern!
Unternehmen sollten überprüfen, welche Anlagen von außen erreichbar sind. Externe Zugriffe müssten über geschützte Verbindungen, starke Authentifizierung und klar begrenzte Berechtigungen erfolgen. Nicht benötigte Zugänge sollten deaktiviert werden. - Dienstleister in die Sicherheitsstrategie einbeziehen!
Unternehmen müssten mit ihren Wartungsdienstleistern verbindlich regeln, wer für Zugriffsrechte, Sicherheitsupdates und die Reaktion auf Sicherheitsvorfälle verantwortlich ist. Auch gemeinsame Notfallverfahren sollten festgelegt werden. - Angriffe erkennen und Betriebsfähigkeit sichern!
Kritische Betriebswerte sollten möglichst unabhängig von der zentralen Steuerung überwacht werden. Unternehmen benötigten zudem funktionierende Alarmierungs- und Notfallprozesse sowie Möglichkeiten, betroffene Anlagen im Ernstfall sicher weiterzubetreiben oder wiederherzustellen. Diese Abläufe sollten regelmäßig getestet werden.
CRA nimmt Hersteller in die Verantwortung
Diese Vorfälle verdeutlichen laut eco zugleich, weshalb vernetzte Produkte bereits bei ihrer Entwicklung gegen Cyberangriffe abgesichert werden müssten. Der europäische CRA verpflichtet Hersteller betroffener digitaler Produkte künftig unter anderem zu Sicherheitsvorkehrungen über den gesamten Produktlebenszyklus hinweg.
Die wesentlichen Anforderungen gelten ab Dezember 2027 – bestimmte Meldepflichten bereits seit September 2026.
Für Betreiber bestehender Anlagen bleibe entscheidend, bereits heute mögliche Schwachstellen, verfügbare Sicherheitsupdates und externe Zugänge zu überprüfen. Der eco stellt abschließend klar, dass dies nicht nur den Einzelhandel betrifft, sondern grundsätzlich alle Unternehmen mit vernetzter Produktions-, Gebäude- oder Betriebstechnik.
Zentrale Erkenntnisse der DS-Redaktion
- Unzureichend gesicherte Fernzugänge können zu erheblichen wirtschaftlichen Schäden führen, was bei den jüngsten Cyberangriffen auf europäische Supermärkte offenkundig wurde; aber nach aktuellen Meldungen aus Frankreich werden nun auch medizinische Einrichtungen angegriffen: Blutkonserven und Medikamente absichtlich zu verderben kann Menschenleben gefährden!
- Betreiber von vernetzten Kühlanlagen sind nun im eigenen Interesse in der Pflicht, spätestens jetzt ihre Fernwartungszugänge und OT-Sicherheitsmaßnahmen konsequent zu überprüfen und ggf. umgehend zu verbessern.
- Solche Betreiber sind indes Teil einer Liefer- und Leistungskette, so dass ihre Partner (Dienstleister, Lieferanten und Kunden) ebenfalls in eine ganzheitliche Sicherheitsplanung einzubeziehen sind.
- In diesem Zusammenhang muss zwischen den Partnern verbindlich geregelt werden, wer für Zugriffsrechte, Sicherheitsupdates und die Reaktion auf Sicherheitsvorfälle verantwortlich ist.
- Auch eine gemeinsame Präventions- sowie Notfall- und Wiederanlaufplanung sollte vorgenommen werden.
Fazit der DS-Redaktion
Es zeichnen sich aktuell Bedrohungsszenarien ab, welche unter Umständen sogar das Ausmaß eines kontinentalen „Schwarzfalls“ (Blackout) erreichen könnten: Wenn Lebensmittel, aber auch Medikamente oder Blutkonserven durch Überhitzung in großen Menden verderben – evtl. in mehreren europäischen Ländern gleichzeitig – ist es wenig tröstlich, noch über eine funktionierende Beleuchtung in den Hallen oder eingeschaltete Registrierkassen in den Läden zu verfügen. Es stellt sich zudem die Frage, in welcher anderen KRITIS-Betriebstechnik ggf. ähnliche OT-Schwachstellen noch auftreten. IT und OT, im KI-Zeitalter zumal, bieten den hochentwickelten Volkswirtschaften ungeahnte Möglichkeiten der Fortentwicklung und Optimierung, machen diese aber auch in existenziell gefährlicher Weise angreifbar.
Weitere Informationen
DATENSICHERHEIT.DE, 03.11.2026
Fortsetzung der Cyberangriffe auf europäische Supermärkte: Notwendigkeit des sicheren Fernzugriffs auf Kühlsysteme
DATENSICHERHEIT.DE, 14.10.2026
Nach Cyberangriff auf französische Supermärkte: BSI fordert dringend Absicherung vernetzter Steuerungssysteme
DATENSICHERHEIT.DE, 13.10.2026
NIS2 und CRA sind mehr als Bürokratie: Cyberangriff auf französische Supermärkte zeigt Handlungsbedarf