Der TÜV-Verband fordert einheitliche EU-Kriterien und unabhängige Prüfungen für souveräne Cloud-Dienste. Praxistests zu Anbieterwechsel und Betriebssicherheit sollen Abhängigkeiten aufdecken und die Handlungsfähigkeit öffentlicher Verwaltungen sichern.
Für kritische Cloud-Dienste fordert der TÜV-Verband Praxistests zum Anbieterwechsel und zur Wiederherstellung des Betriebs. Unabhängige Prüfungen sollen irreführende Souveränitätsversprechen verhindern und Abhängigkeiten von Cloud-Anbietern sichtbar machen.
In einem Positionspapier hat der Verband den Vorschlag der EU-Kommission für den „Cloud and AI Development Act“ begrüßt und Empfehlungen für dessen Umsetzung vorgelegt.
Entscheidung über Vergabe auf solider Informationsbasis für Behörden
Der TÜV-Verband betont, dass Cloud-Dienste für die Digitalisierung der öffentlichen Verwaltung als unverzichtbar gelten, aber gleichzeitig Abhängigkeiten entstehen, welche die Handlungsfähigkeit von Behörden beeinträchtigen könnten. So könnten Daten zwar in einem europäischen Rechenzentrum gespeichert werden, während der technische Betrieb oder zentrale Zugriffsrechte aber außerhalb der EU lägen.
Entscheidend ist deshalb laut des Verbandes nicht allein der Standort eines Rechenzentrums, sondern wer einen Cloud-Dienst tatsächlich kontrolliert und wie zuverlässig er auch bei Störungen funktioniert. Er fordert daher nun EU-weit einheitliche Kriterien und unabhängige Prüfungen, um die Souveränität von Cloud-Diensten nachvollziehbar zu bewerten. In einem Positionspapier begrüßt der Verband den Vorschlag der EU-Kommission für den „Cloud and AI Development Act“ (CADA) und legt Empfehlungen für dessen Umsetzung vor.
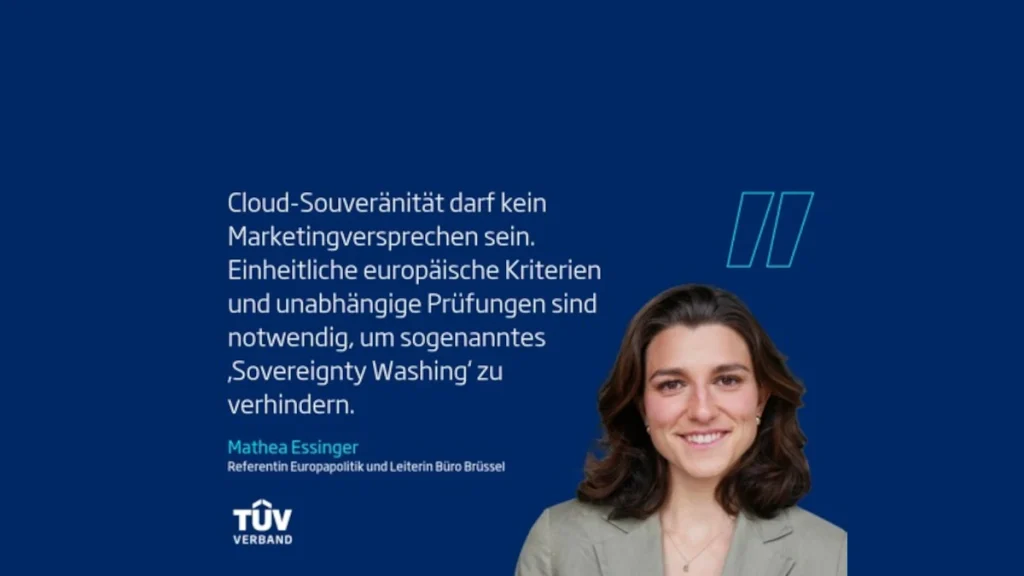
„Wenn ein Anbieter einen Cloud-Dienst als ,souverän’ bewirbt, müssen Behörden diese Aussage überprüfen können!“, so Mathea Essinger, Leiterin des Brüsseler Büros beim TÜV-Verband. Sie führt aus: „Für ihre Vergabeentscheidung müssen Behörden erkennen können, welcher Dienst in welcher Version oder Konfiguration geprüft wurde und für welche Betriebsumgebung das Ergebnis gilt.“
Unabhängige Prüfungen sollen „Sovereignty Washing“ aufdecken
Die EU-Kommission schlägt demnach für Cloud-Dienste vier Souveränitätsstufen mit unterschiedlich strengen Anforderungen vor. Welche Stufe erforderlich ist, solle sich nach den Risiken des jeweiligen Einsatzes richten. Während Anbieter die Einhaltung der ersten Stufe selbst erklären könnten, seien für die Stufen zwei bis vier unabhängige Prüfungen vorgesehen.
Um indes eine fachlich fundierte und verlässliche Bewertung der Cloud-Souveränität sicherzustellen, fordert der TÜV-Verband, dass alle entsprechend qualifizierten und unabhängigen Organisationen diese Prüfungen durchführen können. Dazu zählen ausdrücklich auch Prüf-, Inspektions- und Zertifizierungsorganisationen. Entscheidend seien nachgewiesene Fachkompetenz, Unabhängigkeit und einschlägige Prüferfahrung.
„Cloud-Souveränität darf kein Marketingversprechen sein!“, unterstreicht Essinger. Sie erläutert: „Ein Rechenzentrum in Europa macht einen Cloud-Dienst noch nicht souverän. Entscheidend ist, wer tatsächlich die Kontrolle hat und welche Abhängigkeiten bestehen. Einheitliche europäische Kriterien und unabhängige Prüfungen sind notwendig, um sogenanntes ‚Sovereignty Washing‘ zu verhindern.“
Vergleichbarkeit der Souveränitätsstufen in allen EU-Mitgliedstaaten gefordert
Damit die Souveränitätsstufen in allen Mitgliedstaaten vergleichbar sind, unterstreicht der TÜV-Verband die Notwendigkeit einheitlicher Prüfmethoden und Anforderungen an die Nachweise. Dabei müssten rechtliche Kontrolle, technische Zugriffsmöglichkeiten und Abhängigkeiten von Zulieferern berücksichtigt werden.
Der CADA-Entwurf sehe ein öffentliches EU-Verzeichnis anerkannter Cloud-Dienste vor.
Der TÜV-Verband fordert zudem, dass daraus klar hervorgeht, für welche konkreten Dienste, Versionen und Konfigurationen die jeweilige Souveränitätsstufe gilt. Zugleich müsse klar zwischen Cloud-Souveränität und anderen Anforderungen, etwa an die Cybersicherheit, unterschieden werden.
Praxistests zum Anbieterwechsel und zur Ausfallsicherheit
Bei Cloud-Diensten, die für wichtige öffentliche Aufgaben eingesetzt werden, reichten vertragliche Zusicherungen allein nicht aus. Der TÜV-Verband fordert, dass bei der Beschaffung kritischer Cloud-Dienste verbindlich und überprüfbar festgelegt wird, wie Daten und Anwendungen zu einem anderen Anbieter übertragen werden können und wie der Betrieb bei Störungen fortgeführt oder wiederhergestellt werden kann.
Entsprechende Pläne müssten praktisch getestet und bei Bedarf von unabhängigen Stellen bewertet werden. Wesentliche Änderungen an einem Cloud-Dienst, die seine Souveränität beeinträchtigen können, müssten zudem gemeldet und überprüft werden.
„Gerade bei kritischen Cloud-Diensten müssen Behörden sicher sein, dass sie im Ernstfall handlungsfähig bleiben!“, gibt Essinger zu bedenken und konkretisiert abschließend: „Ein Praxistest muss zeigen, ob ein Anbieterwechsel tatsächlich gelingt und der Betrieb auch bei Störungen fortgesetzt oder wieder aufgenommen werden kann. Nur so lassen sich die Risiken für wichtige öffentliche Aufgaben zuverlässig einschätzen.“
Zentrale Erkenntnisse der DS-Redaktion
- Transparenz erforderlich: Um irreführende Souveränitätsversprechen aufzudecken, sollen unabhängige Prüfungen durchgeführt werden, um die jeweiligen Abhängigkeiten von Cloud-Anbietern transparent zu machen.
- Klarheit über die Kontrolle: Entscheidend ist eben nicht allein der Standort eines Rechenzentrums, vielmehr gilt es aufzudecken, wer den jeweiligen Cloud-Dienst tatsächlich kontrolliert.
- Vergleichbarkeit in der EU: Der TÜV-Verband fordert EU-weit einheitliche Kriterien und unabhängige Prüfungen zur nachvollziehbaren Bewertung der Cloud-Dienste.
- „Cloud and AI Development Act“ voraus: Die EU-Kommission hat ihren CADA-Vorschlag vorgelegt, welcher vom TÜV-Verband begrüßt und um Empfehlungen für dessen Umsetzung ergänzt wurde.
- Handlungsfähigkeit im Ernstfall: Hierzu sind Praxistests gefordert, um zu überprüfen, ob Anbieterwechsel tatsächlich funktionieren und der jeweilige Betrieb auch bei Störungen dann fortgesetzt oder wieder aufgenommen werden kann.
Fazit der DS-Redaktion
Souveränität ganz allgemein ist nie allein eine De-jure-Frage, sondern: „Wer kontrolliert de facto wen oder was!“ Insbesondere für kritische Anwendungen – zumal zur Ausübung hoheitlicher Aufgaben – sollte nicht das „Prinzip Hoffnung“ wegweisend sein, sondern zur fundierten Vergabe u.a. im IT-Bereich sind unmissverständliche Fakten auf Basis seriöser Untersuchungen erforderlich – und das im Kontext einheitlicher Maßstäbe sowie Standards, in diesem Fall auf EU-Ebene.
Weitere Informationen
DATENSICHERHEIT.DE, 13.11.2026
Microsoft-Störung: Die strategischen Risiken der Cloud-Abhängigkeit
DATENSICHERHEIT.DE, 08.11.2026
Cloud-Anbieter: Nur jedes fünfte Unternehmen kann innerhalb von drei Wochen wechseln
DATENSICHERHEIT.DE, 16.10.2026
Digitale Souveränität der Betriebe: Der US-Präsident und die Weltpolitik als Verkaufsargumente