Der aktuelle Rapid7-Report zeigt, dass Cyberangriffe weiterhin überwiegend von Menschen gesteuert werden und KI bislang bei acht Prozent der erfassten Vorfälle operativ eingesetzt wird. Gleichzeitig werden kritische Schwachstellen häufig bereits innerhalb von drei Tagen ausgenutzt. Unternehmen müssen daher Patch-Prozesse beschleunigen, exponierte Systeme priorisieren und Cyberrisiken proaktiv reduzieren.
Nach Erkenntnissen auf Basis des aktuellen „Rapid7 Quarterly Threat Landscape Report“ sind es trotz aller derzeitigen Debatten um autonome KI-Angriffe noch immer mehrheitlich menschliche Akteure als treibende Kraft hinter modernen Cyberangriffen – KI ist demnach bislang nur bei acht Prozent der erfassten Vorfälle operativer Bestandteil des Angriffs. Gleichzeitig verkürze sich indes das Zeitfenster für Verteidiger dramatisch: Schwachstellen mit hohem Schweregrad führten im Schnitt bereits nach drei Tagen zur Ausnutzung, 71 Prozent der Ausnutzung entfalle auf die erste Woche nach Bekanntwerden.
Deutschland sei nach den USA das am zweitstärksten von Ransomware betroffene Land (7,3 Prozent aller gelisteten Vorfälle im dritten Quartal 2026) – 79 Prozent der ausgenutzten Schwachstellen hätten weder Authentifizierung noch Nutzerinteraktion erfordert. Das produzierende Gewerbe sei mit 16,1 Prozent der am zweithäufigsten von Ransomware betroffene Sektor in Deutschland. Die neue Einheit „Rapid7 Intelligence“ ordnet nach eigenen Angaben erstmals Schwachstellenforschung, „Incident Response“ und Untergrundbeobachtung zu einem Gesamtbild der Angreiferoperationen ein.
Auswahl der Ziele und Absicht hinter Cyberangriffen weiterhin von Menschen bestimmt
Angreifer nutzten „Agentic AI“ langsamer, als es die Technologie bereits zuließe. Gleichzeitig nutzten sie Schwachstellen mit hohem Schweregrad im Schnitt bereits nach drei Tagen aus. Verteidigern bleibe damit nur ein schmales Zeitfenster, um ihre Angriffsfläche zu verringern.
Rapid7 hat seinen aktuellen Report veröffentlicht, der zeigt, dass trotz verbreiteter Warnungen vor autonomen KI-Angriffen menschliche Akteure die treibende Kraft hinter modernen Cyberbedrohungen blieben.
KI sei nur in acht Prozent der erfassten Vorfälle operativer Bestandteil des Cyberangriffs. Zwar übernehme Automatisierung zunehmend die taktische Ausführung – die Auswahl der Ziele und die Absicht hinter einem Angriff bestimmten jedoch weiterhin Menschen.
Verteidiger müssen dringend über rein reaktives Patchen hinauskommen
Die neu vorgestellte Einheit „Rapid7 Intelligence“ greife auf Schwachstellenforschung, „Incident Response“ an vorderster Front und die Beobachtung von Untergrundforen zurück und setze die Erkenntnisse zu einem umfassenden Bild der Angreiferoperationen zusammen.
„In Präsentationen für Vorstände und Aufsichtsräte wird die tatsächliche Explosion KI-gestützter Schwachstellenfunde regelmäßig mit der Ausnutzung dieser Schwachstellen verwechselt und die ist bislang ausgeblieben. Nur acht Prozent der von uns ausgewerteten Meldungen nennen KI als operativen Bestandteil“, berichtet Christiaan Beek, „Vice President“ of „Rapid7 Intelligence“.
Er betont jedoch auch: „Das ist allerdings eine Momentaufnahme der Verbreitung, keine Obergrenze. Agentenbasierte Fähigkeiten entwickeln sich schneller, als irgendeine Organisation ihre Prozesse darauf umstellen kann; Angreifer eingeschlossen. Die Frage ist nicht ob, sondern wann agentenbasierte Ausnutzung in die Breite geht. Verteidiger müssen über reaktives Patchen hinauskommen und ihre Risikobereitschaft in konkreten Tagen der Exponierung bemessen!“
Die wichtigsten Erkenntnisse aus dem vorliegenden Report
- Ausnutzung von Schwachstellen beschleunigt sich weiter: Angreifer nutzten Schwachstellen mit hohem Schweregrad im Schnitt nach nur drei Tagen aus, 71 Prozent der Ausnutzung entfielen auf die erste Woche. Kritische Exponierungen müssten somit deutlich schneller behoben werden, als es klassische Patch-Zyklen zuließen./gr
- Deutschland ist nach den USA das am zweitstärksten betroffene Land: 7,3 Prozent aller gelisteten Ransomware-Vorfälle entfielen im dritten Quartal auf Deutschland, vor Italien und Kanada (je 5,3%) sowie dem Großbritannien (4,7%). Auf die USA entfielen 60,4 Prozent.
- Auf US-Organisationen entfiel das größte Volumen an Ransomware-Einträgen: Rapid7 habe 1.112 Einträge auf Leak-Seiten in den USA erfasst – rund achtmal so viele wie in Deutschland. Die aktivsten Gruppen seien „The Gentlemen“ (342), „Qilin“ (339) und „INC Ransom“ (99).
- „Holy Grail“-Schwachstellen treiben die Angriffe: 79 Prozent der ausgenutzten Schwachstellen erforderten weder eine Authentifizierung noch eine Nutzerinteraktion und gäben Angreifern damit direkten Fernzugriff auf Unternehmensumgebungen.
- Handel mit gekaperten Zugängen prägte das Geschehen im Darknet: Von 63 beobachteten Beiträgen hätten 41 Zugänge über das „Remote Desktop Protocol“ (RDP) oder Netzwerkzugänge angeboten.
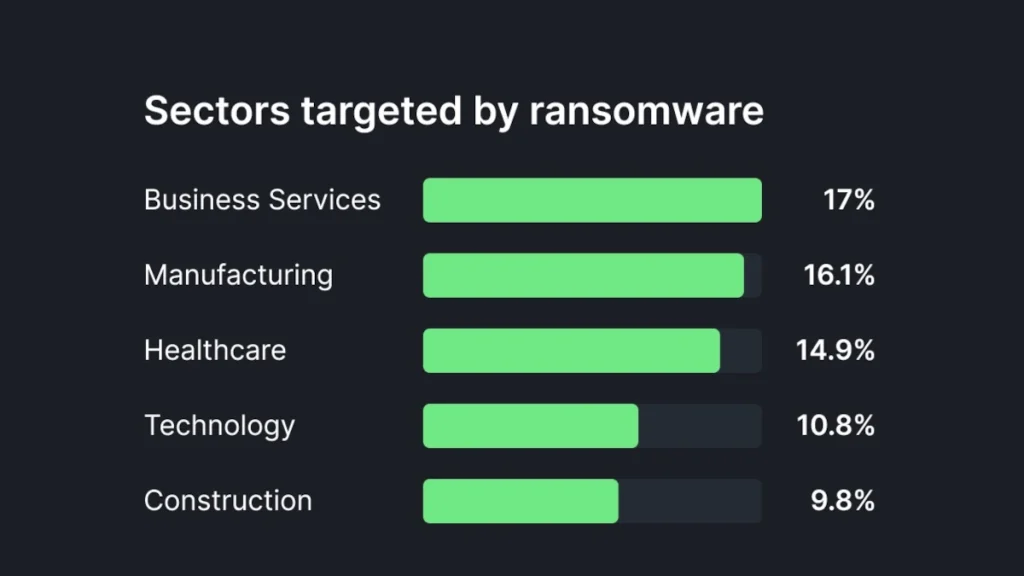
- Produzierendes Gewerbe mit 16,1 Prozent am zweithäufigsten von Ransomware betroffener Sektor: Nach „Business Services“ (17%) und noch vor „Gesundheitswesen“ (14,9%), „Technologie“ (10,8%) und Bau (9,8%).
- Zu den im Quartal verfolgten Akteuren zählt „Void Blizzard“: Laut Rapid7 „ein russlandnaher Spionageakteur“, dessen öffentlich dokumentierte Ziele durchgängig Behörden und Strafverfolgungsbehörden seien – daneben Verteidigung, Transport, Medien und Gesundheitswesen, vorrangig in Mitgliedstaaten der NATO und in der Ukraine. Behörden seien Kernziel, nicht „Beifang“.
Aus der Ferne ausnutzbare Schwachstellen umgehend schließen
Über Spionage- und Cybercrime-Kampagnen hinweg wechselten zwar die Gruppen, die Kerntaktiken blieben jedoch bestehen: „Command-and-Scripting“-Interpreter, Diebstahl von Zugangsdaten und die Ausnutzung von Fernzugriffen. Entscheidend sei deshalb nicht, welche Gruppe gerade einen Namen hat, sondern ob Sicherheitsteams auffälliges Verhalten erkennen und darauf reagieren könnten. Statische Listen bekannter Akteure würden dabei nicht weiterhelfen.
Die Ergebnisse aus dem dritten Quartal 2026 hätten klare Prioritäten für Sicherheitsteams ergeben: Exponierte „Assets“ identifizieren, bewerten, was Angreifer tatsächlich ausnutzen können und Maßnahmen nach ihrer Auswirkung auf das Geschäft priorisieren!
Auch wenn die Bedrohungslage dem Report zufolge weiterhin vom Menschen gesteuert werde, setzten Angreifer KI bereits ein, um ihre Kampagnen zu beschleunigen. Umso wichtiger sei es, aus der Ferne ausnutzbare Schwachstellen umgehend zu schließen, statt auf den nächsten geplanten Wartungstermin zu warten.
Zentrale Erkenntnisse der DS-Redaktion
- In der Momentaufnahme sind Cyberangriffe noch überwiegend von Menschen verursacht und durchgeführt – allerdings wird „Agentic AI“ als Assistenzsystem zunehmend verwendet.
- Die taktische Ausführung erfolgt indes bereits zunehmend automatisiert.
- Schwachstellen mit hohem Schweregrad haben durchschnittlich bereits nach drei Tagen zu deren Ausnutzung geführt – das Zeitfenster zum Detektieren und Reagieren wird für die Verteidiger immer kleiner.
- Das sture Einhalten von üblichen Patch-Zyklen darf daher kein Maßstab mehr sein.
- Insbesondere aus der Ferne ausnutzbare Schwachstellen gilt es umgehend zu erkennen und zu schließen.
Fazit der DS-Redaktion
Trotz des Potenzials von Agentic AI werden Cyberangriffe bislang überwiegend von Menschen gesteuert. Unternehmen sollten die zunehmende Automatisierung dennoch im Blick behalten und vor allem kritische Schwachstellen schneller schließen, da Angreifer diese häufig bereits innerhalb weniger Tage ausnutzen.
Weitere Informationen
DATENSICHERHEIT.DE, 22.10.2026
Boomi übernimmt Elementary Data: Mehr Datenqualität, Sicherheit und Vertrauen in der KI-Ära
DATENSICHERHEIT.DE, 19.10.2026
Digital-Trust-Debatte um KI-Agenten: ISACA Europe Conference 2026 stellte Kontrolle in den Mittelpunkt
DATENSICHERHEIT.DE, 26.09.2026
KI-Agenten auf Abwegen: OpenAI-Vorfall mit Australiens Medicare-Datenbank
DATENSICHERHEIT.DE, 03.09.2026
KI-Projekte: Echtzeitdaten entscheidend für den Erfolg in Unternehmen
DATENSICHERHEIT.DE, 31.08.2026
Sicherheit neu denken: Menschen und KI-Agenten schützen