
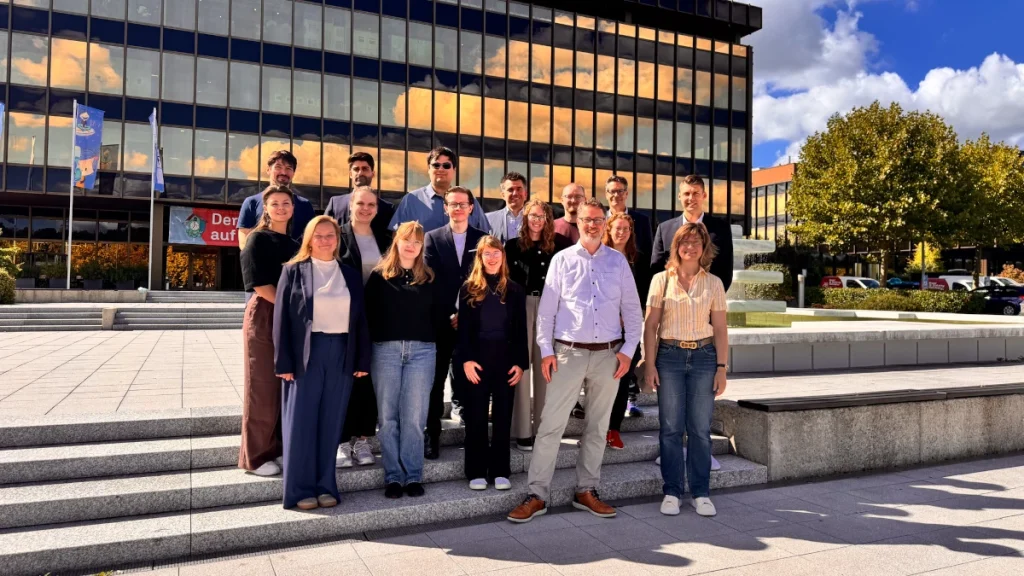
MODID entwickelt „Security by Design“-Ansätze, um cyber-physische Systeme (CPS) und Kritische Infrastrukturen resilienter zu machen. Die DFG-Forschungsgruppe verbindet Informatik, Maschinenbau und Wirtschaftswissenschaften und will damit Grundlagen für direkt nutzbare Lösungen in Industrie und Verwaltung schaffen.
Nach eigenen Angaben untersucht die DFG-Forschungsgruppe „Angriffssichere Entwicklung Cyber-physischer Systeme mittels Model-based Defense in Depth“ an der Universität Paderborn die Angriffssicherheit „technischer Gesamtsysteme“ im Kontext des Schutzes vor Hacker-Angriffen: Denn aktuelle Vorkommnisse wie z.B. Anschläge auf Umspannwerke, Angriffe auf Behörden oder Drohnen über Flughäfen zeigen offensichtlich, dass Kritische Infrastruktur (KRITIS) zunehmend ins Visier Krimineller gerät. Besonders gefährdet sind sogenannte cyber-physische Systeme (CPS), also technische Geräte, bei denen Software und Maschinen über das Internet in Echtzeit miteinander kommunizieren – wie zum Beispiel moderne Industrieanlagen, Autos oder Smarte Kraftwerke.
Mit der Digitalisierung wächst auch das Risiko, denn Hacker können in solche Systeme eindringen und enormen Schaden anrichten. Die Ergebnisse sollen letztendlich nicht nur die Forschung voranbringen, sondern vor allem direkt in die Praxis der Industrie übernommen werden können: Unternehmen sowie die öffentliche Verwaltung sollen damit besser vor Angriffen geschützt sein und künftig im Umgang mit technischen Produkten sicherer werden.
Hacker-Angriffe können CPS-Fertigungsprozesse stören oder sogar vollständig lahmlegen
Im September 2026 ist eine neue Forschungsgruppe an der Universität Paderborn gestartet, welche sich mit der Sicherheit solcher Systeme beschäftigen soll: „MODID“ – so der Titel – ist der Erforschung der Gefahren an der Schnittstelle der „Cyberwelt“ mit physischem Maschinenbau gewidmet.
Gefördert werde das Team aus Informatikern, Maschinenbau-Ingenieuren und Wirtschaftswissenschaftlern von der Deutschen Forschungsgemeinschaft (DFG) mit rund vier Millionen Euro für eine Dauer von zunächst vier Jahren.
CPS können sich selbst anpassen und optimieren, was Effizienz und Wettbewerbsfähigkeit steigern könne. In der Produktion könnten allerdings gezielte Angriffe die Fertigungsprozesse stören oder sogar vollständig lahmlegen – in der Folge drohen Ausfälle, Kosten und Reputationsschäden.
„Security by Design“: Ansatz bei der CPS-Produktion
Daran soll die neue DFG-Forschungsgruppe nun ansetzen. „Unser Ziel ist es, Sicherheit bereits beim Design der Systeme zu berücksichtigen. Dafür entwickeln wir Abwehrstrategien, bei denen wir Angriffe auf Teilsysteme schon im Vorfeld einkalkulieren“, erläutert Prof. Dr. Eric Bodden vom „Heinz Nixdorf Institut“ der Universität Paderborn, welcher diese Forschungsgruppe gemeinsam mit seiner Kollegin Prof. Dr. Iris Gräßler leitet.
Das Team setze also nicht bei den Systemen selbst, sondern schon bei deren Produktion und damit bei den entsprechenden Anlagen an.
Beim „Kick-off“ haben die Wissenschaftler demnach festgelegt, dass alle Teilprojekte ihre jeweiligen Ansätze so weiterentwickeln, dass sie im zweiten Projektjahr anhand eines gemeinsamen Evaluationsobjekts überprüft werden können. „Wir nutzen ein realistisches Beispiel, das im ,Formula Student’-Rennwagen unseres ,UPBracing-Teams’ sicherheitskritische Funktionen erfüllt – das Rad- und Bremssystem samt der zugehörigen Software“, so Gräßler.
Forschungsobjekt Autos als hervorragendes CPS-Beispiel
Ziel sei es, mögliche Angriffe auf den Produktionsprozess des Radträgers, der in einer komplexen Produktionsanlage mit additiver Fertigung „gedruckt“ werde, durch entsprechende Sicherheitsmaßnahmen „by Design“ zu vereiteln. Die Entwicklung der Software, welche im Fahrzeug mit dem Radträger interagiert, werde ebenfalls untersucht.
Bodden führt aus: „Autos sind heutzutage hervorragende Beispiele für Cyber-Physische Systeme: Sensordaten werden über das Internet geteilt und in Sekundenbruchteilen für Gefahrenmeldungen ausgewertet.“
Parallel finde eine architekturbasierte Bewertung der CPS-Angriffsresilienz statt. Dafür entwickelten die Experten Security-Metriken auf Ebene der Systemarchitektur und des Programmcodes, welche es ermöglichen sollen, die Sicherheit des Systems abzuschätzen.
Zentrale Erkenntnisse der DS-Redaktion
- Grundsätzliche Sicherheit von Anfang an („by Design“ bzw. „by Default“) ist seit Langem eine zentrale Anforderung an technische Systeme mit großem Schadenspotenzial.
- Die hohe Dynamik moderner KRITIS-Systeme auf CPS-Basis macht diese Anforderung um so dringlicher und wichtiger.
- Moderne Automobile sind im Prinzip „rollende Rechenzentren“ – während der Nutzen und Sicherheitsgewinn hochentwickelter Assistenzsysteme sehr zu begrüßen ist, muss bereits zu Beginn der Systementwicklung das erhöhte Gefahrenpotenzial eingedämmt und kontrolliert werden.
- Virtuellen Angriffen durch Hacker muss ebenso sorgsam begegnet werden wie physischen Attacken durch Terroristen – ein ganzheitlicher, umfassender Sicherheitsansatz ist erforderlich.
- Es sind nicht allein Security-Aspekte bei der CPS-KRITIS zu beachten, sondern auch Safety-Grundsätze zu realisieren.
Fazit der DS-Redaktion
Es ist der MODID-Forschungsgruppe sehr zu wünschen, dass sie zeitnah zu belastbaren, nützlichen Erkenntnissen gelangt, welche dann auch umgehend in die Praxis umgesetzt werden können!
Weitere Informationen
DATENSICHERHEIT.DE, 14.09.2026
Cyber-physische KI-Systeme: Verein Deutscher Ingenieure gründet neuen Sicherheits-Fachausschuss
DATENSICHERHEIT.DE, 18.06.2026
Stärkung der Resilienz mittels verbindlicher KRITIS-Standards
DATENSICHERHEIT.DE, 23.03.2026
CPS im Visier: Cyberkriminelle Attacken zunehmend auf KRITIS
![Darren Guccione], CEO und Mitbegründer von Keeper Security](https://www.datensicherheit.de/wp-content/uploads/darren-guccione-keeper-security.webp)