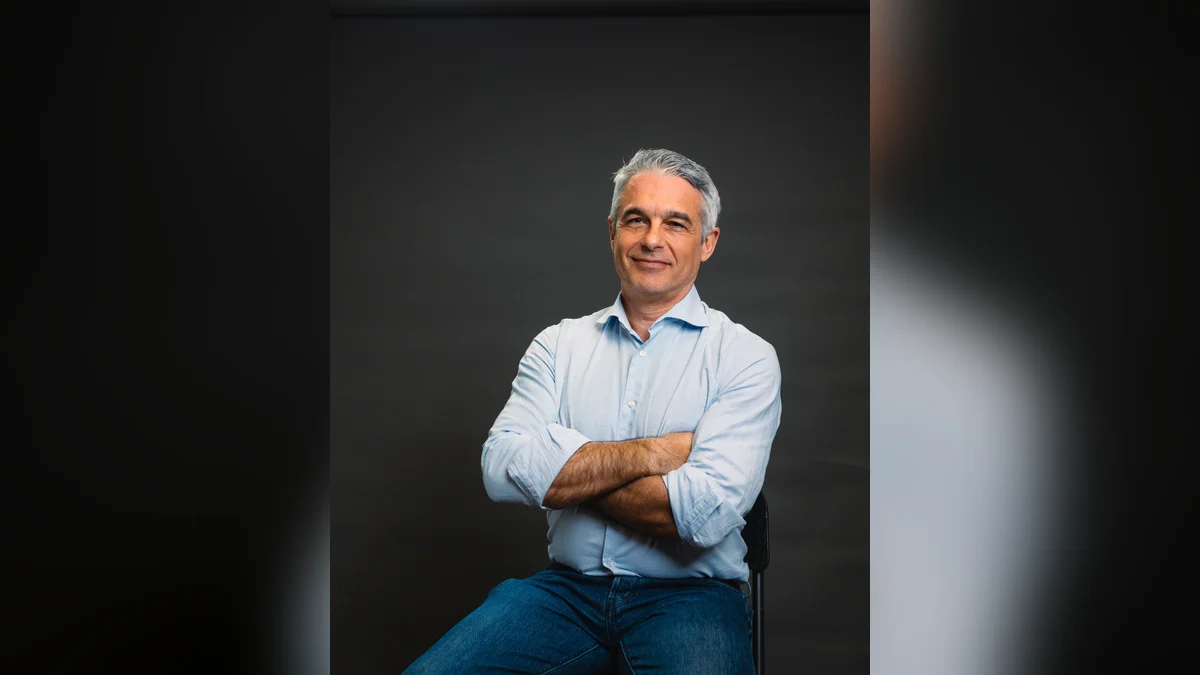
Darren Guccione warnt, dass ein einziges kompromittiertes Passwort Cyberkriminellen Zugang und Zugriff verschaffen kann
[datensicherheit.de, 01.02.2026] Gestohlene Identitäten stellen ein zunehmendes Problem für Unternehmen dar: Cyberkriminelle können damit Zugang auch zu sensiblen Systemen und Daten erlangen. Sichere Passwörter und deren Wechsel könnten an dieser Stelle helfen – aber mindestens ebenso wichtig sei das „Prinzip der geringsten Privilegien“ und die Zugangskontrolle, betont Darren Guccione, CEO und Co-Founder von Keeper Security, in seiner Stellungnahme zum diesjährigen „Ändere Dein Passwort Tag“ zum 1. Februar 2026.
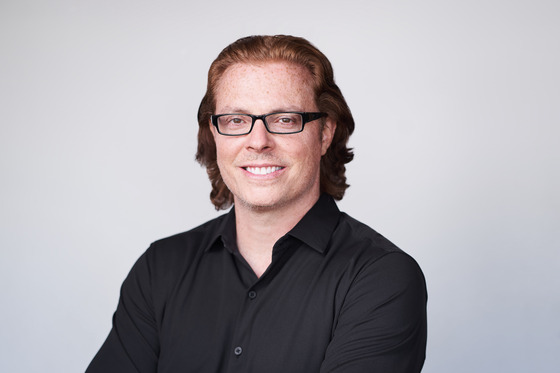
Darren Guccione rät zu zentralem Passwortmanagement in Kombination mit starker Authentifizierung und „Least Privilege“-Prinzipien
„Ändere Dein Passwort Tag“ als Mahnung notwendig – aber noch nicht hinreichend
Der alljährliche „Ändere Dein Passwort Tag“ jeweils am 1. Februar, mache auf ein anhaltendes Problem aufmerksam, mit welchem Unternehmen weiterhin konfrontiert seien:
- „Gestohlene Zugangsdaten zählen nach wie vor zu den effektivsten und zuverlässigsten Wegen, über die Angreifer ersten Zugriff auf Unternehmensumgebungen erlangen.“
Ein einziges kompromittiertes Passwort – insbesondere mit erweiterten Berechtigungen – könne schnell zu sogenannten lateralen Bewegungen im Netzwerk, Datenabfluss oder Ransomware-Angriffen führen, „wenn keine entsprechenden Schutzmaßnahmen greifen“.
Passwortwechsel – auch regelmäßige – allein reichen zum Schutz noch nicht aus
Dieses Risiko lasse sich nicht allein durch regelmäßige Passwortwechsel beheben. Guccione unterstreicht: „Unternehmen müssen starke, eindeutige Zugangsdaten für alle Nutzer durchsetzen, gemeinsam genutzte Konten vermeiden und privilegierte Zugriffe streng kontrollieren!“
- Zentrales Passwortmanagement in Kombination mit starker Authentifizierung und „Least Privilege“-Prinzipien erhöhe sowohl die Sicherheit als auch die Transparenz im Betrieb.
Abschließend gibt Guccione zu bedenken: „Werden Zugriffe konsequent verwaltet und überwacht, verliert der Diebstahl von Zugangsdaten erheblich an Wirkung – und Unternehmen sind besser in der Lage, Bedrohungen einzudämmen, bevor sie zu ernsthaften Sicherheitsvorfällen eskalieren!“
Weitere Informationen zum Thema:
KEEPER
Wir sind Keeper Security
KEEPER
Keeper Security Author Darren Guccione
heise online, Dirk Knop, 01.02.2024
„Ändere Dein Passwort“-Tag: Warum Ändern des Passworts kaum hilft / Alle Jahre wieder am 1. Februar sorgt der „Ändere Dein Passwort“-Tag für Grummeln in der Redaktion. Wir empfehlen: Besser alte Gewohnheiten ändern!
datensicherheit.de, 03.02.2025
Change your Password Day 2025 mahnt: Höchste Zeit für Passkeys und Multi-Faktor-Authentifizierung / Die durchschnittliche Person verwaltet rund 100 Passwörter und verwendet daher zumeist unsichere Umgehungslösungen
datensicherheit.de, 29.01.2024
Ändere Dein Passwort: eco-Tipps zum Thementag am 1. Februar 2024 / Im eco-Auftrag wurden rund 2.519 volljährige Bundesbürger zwischen dem 16. und 17. Januar 2024 repräsentativ befragt
datensicherheit.de, 29.01.2021
„Change Your Password Day“ am 1. Februar: Tipps für starke Passwörter / Schwacher Passwörter und die Mehrfachnutzung für sehr viele unterschiedliche Dienste überaus leichtsinnig